Now Reading: Google เตือน แฮกเกอร์ใช้ AI Agent อัตโนมัติ เจาะช่องโหว่จากแพตช์ซอฟต์แวร์
-
01
Google เตือน แฮกเกอร์ใช้ AI Agent อัตโนมัติ เจาะช่องโหว่จากแพตช์ซอฟต์แวร์
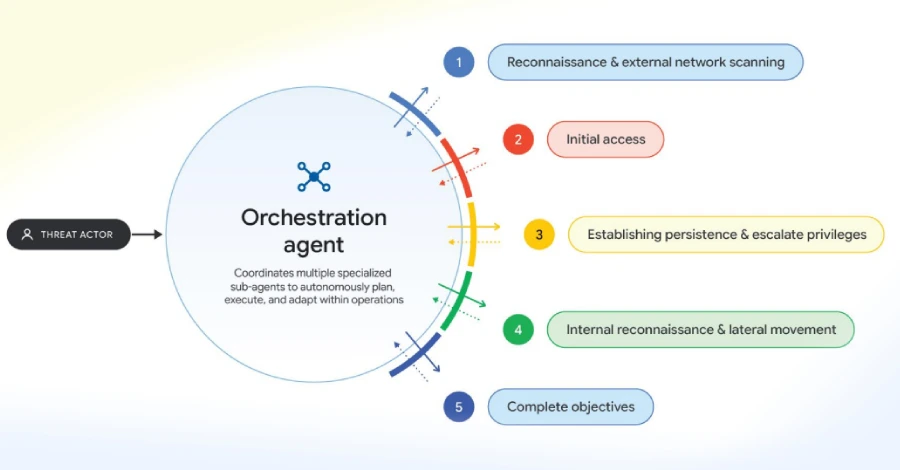

AI Agent กลายเป็นเครื่องมือใหม่ของแฮกเกอร์ หลัง Google เปิดเผยรายงานเตือนภัยพบ กลุ่มผู้ไม่หวังดีนำ AI Agent มาใช้ช่วยวางแผนและดำเนินการโจมตีไซเบอร์แบบอัตโนมัติ ตั้งแต่การค้นหาช่องโหว่ วิเคราะห์แพตช์ ไปจนถึงสร้างเครื่องมือโจมตี ทำให้การเจาะระบบทำได้รวดเร็วและขยายวงกว้างกว่าเดิม
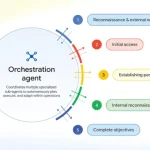
รายงานจาก Google Threat Intelligence Group (GTIG) ระบุว่า ปัจจุบันแฮกเกอร์เริ่มเปลี่ยนจากการใช้ AI แบบสั่งงานทีละขั้น มาเป็นการใช้เฟรมเวิร์กโจมตีแบบ Multi-Agent ที่มี AI หลายตัวทำงานร่วมกัน เช่น ARTEX, CAIRN, CyberStrikeAI และ PentAGI เพื่อดำเนินการโจมตีหลายขั้นตอนโดยอัตโนมัติ ช่วยลดภาระงานของผู้โจมตีและเพิ่มความเร็วในการปฏิบัติการอย่างมาก
AI ช่วยแฮกเกอร์แกะรอยช่องโหว่จากแพตช์ได้เร็วขึ้น
หนึ่งในวิธีที่แฮกเกอร์นำ AI มาใช้คือการทำ Reverse Engineering หรือวิศวกรรมย้อนกลับ โดยให้โมเดลภาษาขนาดใหญ่ (LLM) วิเคราะห์ความแตกต่างของซอฟต์แวร์ก่อนและหลังการอัปเดตแพตช์ หรือที่เรียกว่า Differential Analysis เพื่อค้นหาว่านักพัฒนาปิดช่องโหว่ตรงไหน และนำข้อมูลดังกล่าวไปพัฒนาเป็นเครื่องมือโจมตีได้อย่างรวดเร็ว
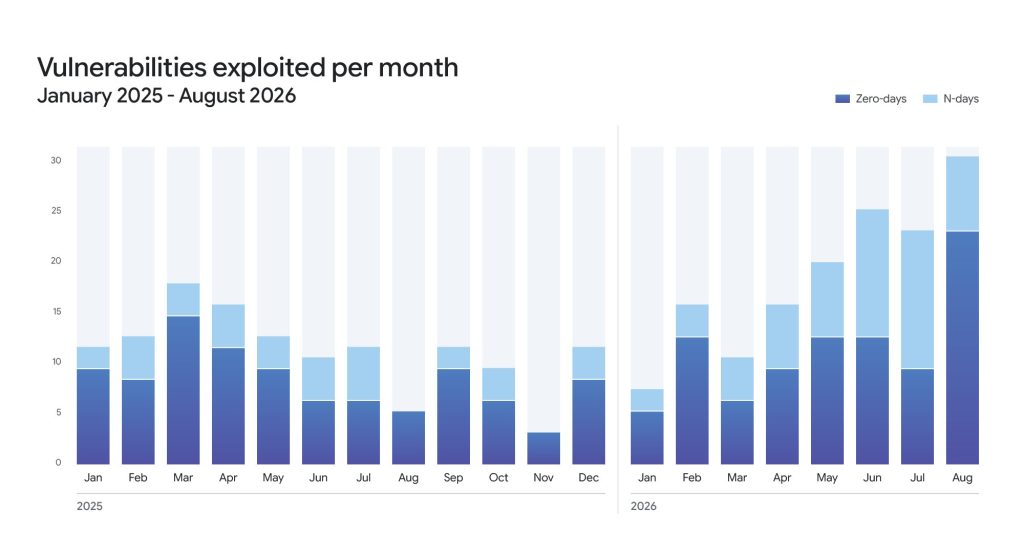
ตัวอย่างที่ Google พบคือกรณีช่องโหว่ของ PaperCut NG/MF เมื่อต้นเดือนกันยายนที่ผ่านมา ซึ่งสะท้อนให้เห็นว่าแฮกเกอร์สามารถนำช่องโหว่ที่เพิ่งถูกเปิดเผยมาใช้ประโยชน์ได้อย่างรวดเร็ว
ที่สำคัญ การใช้ AI ยังช่วยลดเวลาของงานที่ต้องอาศัยความเชี่ยวชาญและใช้แรงงานสูง เช่น การวิเคราะห์ช่องโหว่ และการสร้าง Proof of Concept (PoC) หรือโค้ดตัวอย่างที่แสดงให้เห็นว่าสามารถใช้ช่องโหว่นั้นโจมตีได้จริง
Google ระบุว่า แฮกเกอร์อาจเลือกโจมตีช่องโหว่ที่มีการแก้ไขแพตช์ไปแล้ว หรือที่เรียกว่า N-day Vulnerability เพราะสามารถศึกษาข้อมูลจากแหล่งต่าง ๆ ได้ง่ายขึ้น ไม่ว่าจะเป็นการเปรียบเทียบซอร์สโค้ดระหว่างเวอร์ชัน บันทึกการอัปเดต รายงานวิจัยด้านความปลอดภัย และโค้ด PoC ที่มีการเผยแพร่ไว้
นั่นหมายความว่า แม้ผู้พัฒนาจะออกแพตช์เพื่อแก้ไขช่องโหว่แล้ว แต่หากองค์กรยังไม่รีบอัปเดตระบบ ก็อาจเปิดโอกาสให้แฮกเกอร์ใช้ AI ช่วยหาวิธีโจมตีระบบที่ยังไม่ได้รับการแก้ไขได้เร็วขึ้น
ใช้ AI ขยายธุรกิจอาชญากรรมไซเบอร์
Google ยังพบว่ากลุ่มผู้ก่อภัยคุกคามหลายกลุ่มกำลังทดลองใช้เครื่องมือเหล่านี้ ทั้งกลุ่มที่มีแรงจูงใจทางการเงินและกลุ่มที่สงสัยว่ามีความเชื่อมโยงกับหน่วยข่าวกรองของจีน
นอกจากเฟรมเวิร์กโจมตีแล้ว ยังมีการใช้เครื่องมือและบริการอื่น ๆ เช่น ZeroHollow ซึ่งเป็นบริการประมวลผลที่ใช้สนับสนุนการพัฒนาการโจมตีและกำหนดเส้นทางการทำงานของ LLM รวมถึง Agent Zero เฟรมเวิร์ก AI Agent แบบโอเพนซอร์สที่สามารถเรียกใช้โค้ดและสร้างเครื่องมือใหม่ได้โดยอัตโนมัติ
อีกหนึ่งภัยคุกคามคือการโจมตีโครงสร้างพื้นฐาน AI หรือ LLMjacking โดยแฮกเกอร์จะขโมยข้อมูลรับรองการใช้งาน LLM และทรัพยากรคลาวด์จากองค์กรที่ถูกเจาะระบบ ก่อนนำสิทธิ์การเข้าถึงไปขายต่อผ่านบริการพร็อกซีในตลาดใต้ดิน เช่น APIMart และ JetNight ซึ่งเรียกบริการลักษณะนี้ว่า LLM Mixers
ฟิชชิงง่ายขึ้นด้วย AI
อีกเรื่องที่น่ากังวลคือ AI กำลังทำให้การหลอกลวงออนไลน์ทำได้ง่ายขึ้น แม้แต่คนที่ไม่มีความรู้ด้านเทคนิคมากนักก็สามารถสร้างแคมเปญฟิชชิงได้
ตัวอย่างเช่น Jieyou แพลตฟอร์มฟิชชิงจากจีนที่นำแชตบอต LLM เข้ามาช่วยให้ลูกค้าสามารถตั้งค่าแผงควบคุมการโจมตีและปรับแต่งเทมเพลตฟิชชิงได้ด้วยคำสั่งภาษาธรรมชาติ ไม่จำเป็นต้องเขียนโค้ดหรือแก้ไขระบบด้วยตัวเอง
Google มองว่านี่เป็นแนวโน้มที่น่าจับตา เพราะผู้ให้บริการ Phishing-as-a-Service (PhaaS) กำลังใช้ LLM เป็นเหมือนตัวคูณกำลัง ช่วยให้แม้แต่ผู้โจมตีที่มีทักษะต่ำก็สามารถปรับแต่งข้อความหลอกลวงและหน้าตาเว็บไซต์ปลอมได้อย่างรวดเร็ว
ภาพรวมทั้งหมดสะท้อนให้เห็นว่า AI กำลังเปลี่ยนรูปแบบอาชญากรรมไซเบอร์ จากเดิมที่ต้องอาศัยผู้เชี่ยวชาญและลงมือทำหลายขั้นตอนด้วยตัวเอง กลายเป็นการใช้ AI Agent เข้ามาช่วยประสานงานและทำงานแทนได้มากขึ้น
สิ่งที่องค์กรต้องระวังจึงไม่ใช่แค่การป้องกันช่องโหว่ใหม่ ๆ เท่านั้น แต่ต้องรีบติดตั้งแพตช์ อัปเดตระบบอย่างสม่ำเสมอ ปกป้องข้อมูลรับรองการใช้งาน AI และเฝ้าระวังการเข้าถึงระบบคลาวด์ เพราะในยุคที่ AI ช่วยให้แฮกเกอร์ทำงานได้เร็วขึ้น เวลาที่องค์กรใช้ในการรับมือก็อาจเป็นตัวตัดสินว่าจะตกเป็นเหยื่อหรือไม่
ที่มา thehackernews